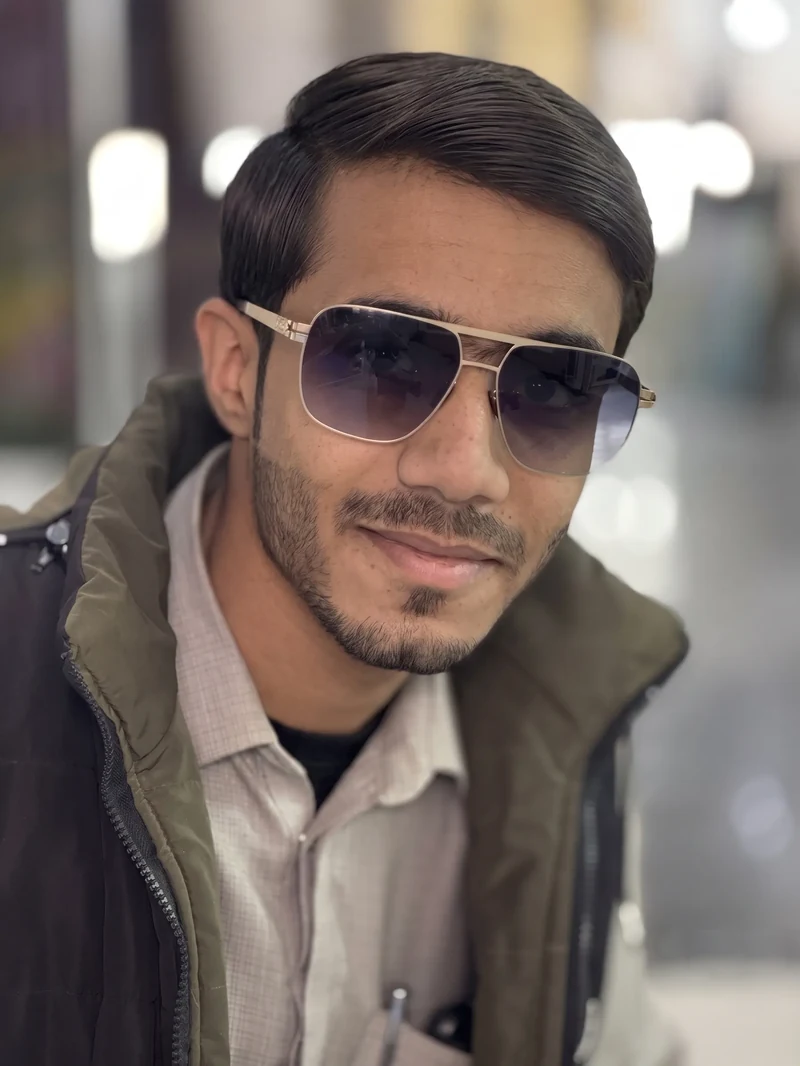
Founder of HackTube.ir, Red Team operator, and offensive security specialist based in Iran. Driven by the philosophy 'Real attacks, Real defense', I analyze modern attack vectors, develop autonomous security and penetration testing tools in Python, and help secure critical digital infrastructure.
Four core disciplines I operate across to audit, automate, and defend modern digital systems.
01
Offensive Security & Malware Engineeringتوسعه بدافزار و امنیت تهاجمی
Trojan and rootkit research, keyloggers, auto-miners, ransomware analysis, and anti-forensics evasion.پژوهش روی تروجان، روتکیت، کیلاگر، اتوماینر، تحلیل باجافزار و تکنیکهای آنتیفارنزیک (فرار از شناسایی).
Malware & Red Teamبدافزار و رد تیم
02
Penetration Testing & Proliferationتست نفوذ و تکثیر بدافزار
Certified offensive workflows (CEH & PWK), vulnerability assessment, malware proliferation mechanisms, and MITM auditing.مهارتهای استاندارد CEH و PWK، ارزیابی آسیبپذیریها، مکانیزمهای تکثیر بدافزار و تست حملات MITM.
CEH & PWK Trackدورههای CEH و PWK
03
Hardware Hacking & BadUSBهک سختافزار و BadUSB
Physical security auditing, custom BadUSB HID injection, microcontroller payloads, and Network+ infrastructure defense.تست امنیت فیزیکی با بد یواسبی، تزریق کدهای مخرب کیبورد، کدهای میکروکنترلر و امنیت شبکه بر پایه Network+.
Hardware & Network+سختافزار و Network+
04
Python, C, Dart & Django Systemsتوسعه سیستم با پایتون، C، فلاتر و جنگو
High-performance tooling in Python & C, mobile C2 apps in Flutter/Dart, hardened Django backends, web scraping, and enterprise systems like ZamZam.برنامهنویسی پیشرفته با پایتون و C، ساخت کنترلر موبایل با فلاتر (دارت)، بکاند جنگو، وب اسکرپینگ و سیستمهای سازمانی مثل زمزم.
Core Dev Stackزبانهای اصلی برنامهنویسی
GitHub & Self-Hosted Tooling
Featured Security Tools & Projects
Real open-source security tools, network auditors, and automation projects mirrored across GitHub and my self-hosted Gitea forge.
30+Total Projectsکل پروژههاOffensive & Enterpriseتهاجمی، ابزارها و سازمانی
5+C2 & Malware Suitesسوییتهای C2 و بدافزارTrojan, Keylogger, Rootkitتروجان، کیلاگر و روتکیت
4Core Languagesزبانهای اصلیPython · C · Dart · Djangoپایتون · C · دارت (فلاتر) · جنگو
100%Operational OPSECامنیت عملیاتی (OPSEC)Proprietary Assets Protectedمحافظت کامل از سورسهای محرمانه
Project 01پروژه 01Red Team Assetپروژه رد تیم
Backdoor-BotNet & C2
Autonomous command & control botnet with integrated keylogger, system telemetry extraction, memory persistence, and encrypted socket communication.باتنت و سیستم فرماندهی C2 خودکار با قابلیت کیلاگر، استخراج اطلاعات و تلمتری سیستم، ماندگاری در حافظه و ارتباط امن سوکت.
Full-stack Trojan management system featuring a centralized Django web dashboard, Flutter/Dart mobile controller, and distributed endpoint payloads.سامانه مدیریت جامع تروجان با داشبورد وب جنگو، کنترلر موبایل چندسکویی با فلاتر (دارت) و پیلودهای کلاینت توزیعشده.
Advanced offensive toolkit focusing on rootkit evasion techniques, anti-forensics, auto-miner background execution, and automated malware proliferation.کیت پیشرفته توسعه بدافزار شامل تکنیکهای روتکیت برای دور زدن آنتیویروس، آنتیفارنزیک، اجرای پسزمینه اتوماینر و تکثیر خودکار بدافزار.
Project 04پروژه 04Enterprise Assetسیستم تجاری و سازمانی
ZamZam Platform (V2)
High-performance commercial ERP and business accounting system with secure transaction processing, role-based access, and automated data workflows.سیستم مالی و ERP سازمانی قدرتمند با پردازش امن تراکنشها، دسترسی سطوح کاربری پیشرفته و پایپلاینهای خودکار دیتابیس.
Specialized data harvesting engines, high-concurrency web scrapers, and smart contract/blockchain penetration auditing tools.موتورهای استخراج سریع داده و وب اسکرپینگ با همروندی بالا، تحلیل داده و ابزارهای ممیزی امنیت قراردادهای هوشمند و بلاکچین.
Project 07پروژه 07Privacy & Anonymityحفظ حریم خصوصی و امنیت
Tor_Pro
Advanced Python-based Tor routing and proxy management controller for automated IP cycling and anonymous traffic tunneling.کنترلر پیشرفته پایتون برای مدیریت پروکسی و شبکه تور، چرخش خودکار IP و تونلینگ ناشناس ترافیک.
Project 08پروژه 08Defensive Monitoringپایش و مانیتورینگ
PulseGuard
Real-time security monitoring and heartbeat defense tool to inspect system vitality and guard endpoints against tampering.ابزار پایش زنده امنیتی برای بررسی سلامت سیستم و محافظت از فایلها در برابر تغییرات مشکوک.
Project 09پروژه 09Network Auditing & MITMتست امنیت شبکه
etter-auto
Automated network sniffing and MITM security assessment framework integrating Ettercap for rapid protocol inspection and credential audits.اسکریپت خودکار برای ممیزی شبکه و شبیهسازی حملات مرد میانی (MITM) با استفاده از ابزار Ettercap.
Educational security research utility demonstrating clipboard hijacking attack vectors to evaluate endpoint defenses.پروژه تحقیقاتی و آموزشی برای نشان دادن حملات سرقت کلیپبورد و راههای مقابله با آن.
Project 11پروژه 11DevSecOps & Deploymentدِوسِکآپْس و استقرار
hestia-django-gunicorn
Deploy Django apps on HestiaCP with Gunicorn & Unix socket — fast, secure, no manual nginx edits. Custom templates + auto-service script.راهکار خودکار و سریع برای استقرار امن پروژههای جنگو روی سرور HestiaCP با Gunicorn بدون دستکاری Nginx.
Project 12پروژه 12Media & Automationاتوماسیون و پایتون
YouTube-Pro-Downloader
High-performance media downloader built with Python for streamlined batch media extraction and format processing.اسکریپت بهینهشده با پایتون برای دانلود، پردازش و تغییر فرمت سریع انواع فایلهای مدیا.
The short version — for the long version, keep scrolling or send a message.
Who is MohammadAmin Baranzehi?محمدامین باران زهی کیست؟
A Red Team operator and offensive security researcher based in Iran. Founder of HackTube.ir, building Python-based security tooling, network auditing utilities, and hardened Linux infrastructure.متخصص رد تیم و پژوهشگر امنیت تهاجمی ساکن ایران. بنیانگذار HackTube.ir و توسعهدهنده ابزارهای امنیتی با پایتون، تحلیلگرهای شبکه و زیرساخت امن لینوکس.
What is HackTube.ir?هکتیوب (HackTube.ir) چیست؟
A security-focused platform and community founded in 2024, built around the philosophy 'Real attacks, Real defense.'یک پلتفرم و جامعه تخصصی امنیت سایبری که در سال ۲۰۲۴ با شعار «حملات واقعی، دفاع واقعی» راهاندازی کردم.
What security tools has he built?چه ابزارهایی توسعه داده است؟
Public projects include Tor_Pro, PulseGuard, etter-auto, and HestiaCP deployment scripts. In addition, he has developed private red team assets including autonomous C2 botnets, multi-platform Trojan suites, rootkits, BadUSB payloads, and the commercial ZamZam platform.علاوه بر پروژههای عمومی مثل Tor_Pro، PulseGuard و etter-auto، ابزارهای تخصصی پرایوت شامل باتنتهای C2، سامانههای مدیریت تروجان، کیتهای روتکیت و بدافزار، کدهای BadUSB و سامانه سازمانی زمزم (V2) را توسعه دادهام؛ جزییات کامل در بخش پروژهها قرار دارد.
How can I contact MohammadAmin Baranzehi?چطور میتوانم با محمدامین تماس بگیرم؟
The fastest way is Telegram (@amin_baranzehi) or the form on this site. He is also reachable through GitHub, his self-hosted Gitea forge (git.amin.baranzehi.com), and LinkedIn.سریعترین راه ارسال پیام در تلگرام (amin_baranzehi@) یا فرم تماس همین صفحه است. همچنین از طریق گیتهاب، گیت شخصی و لینکدین هم پاسخگو هستم.
Live Dispatch Node
Initialize secure transmission.
Send an encrypted message below or connect directly across verified social & technical channels.